学生数据风险犹存:教育工作者如何构筑隐私防线
1998年,联邦贸易委员会调查发现89%的儿童网站直接收集个人信息,催生了《儿童在线隐私保护法》等法规。二十余年过去,几乎所有儿童都能上网,但法律更新滞后、数据留存规则僵化、第三方服务商风险等问题依然突出。本文结合康涅狄格州费尔菲尔德学区的实践,梳理联邦与州级法规的冲突、教育科技公司的责任,以及数据删除与监控边界的现实困境。
1998年,万维网尚属新奇事物,多个政府机构和倡导者已就网站所有者未经监管收集儿童个人信息的问题发出警报。
当时,美国联邦贸易委员会(FTC)的一项调查显示,约14%的儿童在家或学校使用互联网,而89%面向儿童营销的网站已直接向年轻用户收集个人信息。FTC在报告中指出,最令人担忧的是, predators 可以轻易在聊天室或在线论坛中与儿童沟通。
这些“深切担忧”推动了保护儿童在线个人数据法律的出台,旨在防止儿童生活细节意外曝光,并保障儿童安全。
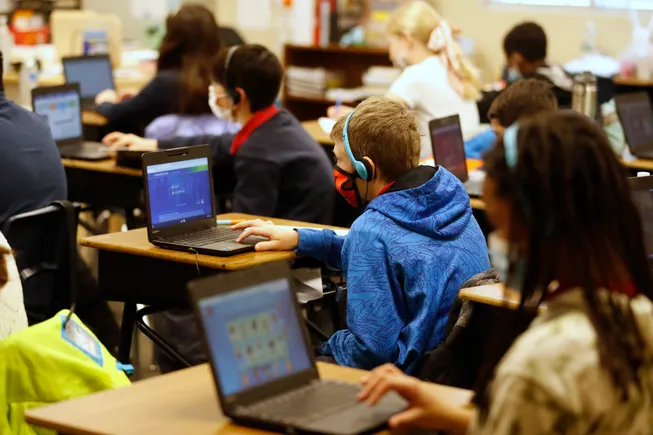
然而,二十多年后,教育工作者、家长、研究人员和立法者仍在就儿童在线个人数据的脆弱性发出警报——如今几乎每个孩子都能通过家庭、学校或口袋里的智能手机访问互联网。
联邦法律法规带来了监督和最佳实践的推广,也促进了教育科技公司与学校系统之间的合作。但批评者指出,其中一些法律如今已过时或被误读。
例如,《儿童在线隐私保护法》(COPPA)于2000年颁布,最后一次更新是在2013年,恰逢社交媒体真正兴起之时。
“保护学生隐私至关重要,但立法者往往没有与一线人员沟通,了解最佳做法。”

Amelia Vance
未来隐私论坛青年与教育隐私副总裁
自那以后,大多数州教育部门和立法机构已制定更严格的政策,以进一步保护儿童在线隐私。据数据质量运动(Data Quality Campaign)统计,2014年至2020年间,45个州和华盛顿特区颁布了新的学生数据隐私法律。
然而,尽管学校系统被要求保护儿童在线数据,同时它们也被鼓励或强制要求收集和保存每位学生的大量信息。
这些数据点包括学生的学业成绩、图像和视频、创意内容、纪律处分记录、社交情感和身体健康状况、特殊教育记录、社会经济地位等。
而且,学校系统往往将信任寄托于第三方教育科技提供商来保护这些学生信息。
尽管多年来针对学生的在线威胁监控和数据泄露检测已变得更加复杂,一些隐私倡导者仍担心对学生在线活动的不公平追踪以及如此大量数据的安全性。
学校网络联盟(Consortium for School Networking)对学区IT领导者的调查将学生数据的隐私与安全列为仅次于网络安全的第二大技术优先事项。
事实上,学生在线数据的管理和保护本已是一个承受压力且目标冲突的系统,而2020年疫情迫使所有学生在家进行虚拟学习,情况变得更加复杂。
守护学生数据
Nancy Byrnes自2000年起担任康涅狄格州费尔菲尔德公立学校的IT主管。多年来,她见证了技术从学生每周访问几次的计算机实验室,发展到如今3至12年级的每位学生和许多教职员工都拥有学校配发设备的局面。
该学区共有9300名学生,管理着约12000台设备和67个付费应用程序,以及许多免费应用。
疫情之前,费尔菲尔德已建立了一套精简的流程来审查新的网络工具,要求考虑每个应用的教学价值以及联邦和州的学生隐私合规要求。
“我们试图避免‘保姆式’应用,”Byrnes说,“我们真的不想给孩子提供与教育无直接关系的东西。”
为验证应用不会危及学生个人数据,Byrnes接下来会查看其使用条款,并确认网站所有者没有“不良行为者”的名声。然后,开发者需同意学区的学生隐私合规承诺,其中包含州和联邦协议。
“真正的问题在于,分享哪些数据应由‘需要知道’驱动,分享每个数据元素对教师和学生有何益处?”
Doug Casey
州教育技术总监协会董事会主席,康涅狄格州教育技术委员会执行主任
Byrnes表示,由教育科技公司LearnPlatform运营的学区级在线系统允许教师和管理人员申请新应用,这提高了流程效率,并有助于向教育工作者强化保护学生数据的必要性。学区公开列出了运营学区应用的公司名单,以及每个应用的学生隐私合规状态。
美国教育部学生隐私政策办公室在2018年9月至2020年4月期间对1504个学区网站的审查显示,仅4%的学区在其网站上发布了数据清单,列出所收集的学生信息。12%的学区网站导航菜单中包含指示数据实践和学生隐私信息位置的板块。
在费尔菲尔德,应用审批流程可能需要数月时间,因为学区工作人员需核实学生信息的收集仅用于学区的教育目的,不会为营销或其他非教育目的收集个人身份信息。
2020年3月疫情爆发时,康涅狄格州教育部实施了临时合规承诺计划,允许学区使用州级审查的应用,而无需再执行自己的协议。
Byrnes说,学区层面的监督仍然必要,但这有助于在那些学习转向在线的繁忙月份简化流程。
即使遵循了所有最佳实践,学生数据的保护也并非万无一失。例如,当学区停止使用某个应用时,工具所有者应按照合规承诺清除所有学生数据。但Byrnes表示,很难证明这确实发生了。
据Byrnes称,在极少数情况下,教育科技公司倒闭,使得确保学生私人数据被永久删除几乎不可能。
“没人知道那些数据在哪里,”她说。
应对联邦与州级规则
多项联邦法律要求学校保护学生隐私,并旨在防止不当的在线行为。每项法律由联邦政府的不同机构管理:
- 《家庭教育权利与隐私法案》(FERPA,1974年):该法律赋予父母对其子女教育记录的某些隐私权。当学生年满18岁时,这些权利转移给学生本人。最近一次修订是在2012年。美国教育部负责监督该法案。
- 教育部还负责监督《学生权利保护修正案》(PPRA,1984年)的法规,该修正案赋予家长和学生在调查参与方面的权利,如通知和选择退出选项。
- 《儿童在线隐私保护法》(COPPA,2000年):联邦贸易委员会对该法案拥有管辖权,该法案限制网站和在线服务运营商在未经父母同意的情况下收集13岁以下儿童的个人数据。
- 《儿童互联网保护法》(CIPA,2000年):该法律要求使用E-rate折扣的K-12学校和图书馆限制儿童接触淫秽内容。法律还要求学校监控未成年人的在线活动,并教育学生适当的在线行为。联邦通信委员会负责监督该法律,其实施规则于2011年更新。
一些学生数据隐私专家表示,部分法律已过时或被误解。国会中的一项两党法案将更新COPPA,禁止互联网公司在未经父母同意的情况下收集13至15岁个人的个人信息。该立法尚未采取行动,还将创建一个“橡皮擦按钮”,要求公司在“技术上可行”时,让父母和孩子能够删除儿童或青少年的个人信息。
9月,包括美国公民自由联盟、民主与技术中心和州教育技术总监协会在内的多个组织敦促国会更新CIPA,澄清该法律不要求学校进行“广泛、侵入性和持续的学生在线生活监控”。
民主与技术中心公民技术公平主任Elizabeth Laird表示,学生在线活动的增加意味着学区监控欺凌、潜在暴力和不当内容的责任有所增长,但学校需要谨慎考虑收集所有这些数据的负面后果。
这些组织呼吁澄清CIPA,因为学校系统不应仅仅为了法律合规而监控学生的在线活动,Laird说。“他们应该能够解释为什么这样做,将其与更大的目标联系起来,而不是这种无意的扩张和对学生的持续监控,”她说。
还有人认为,联邦法律本身并非问题所在——而是州法律和法规的不匹配,给地方学校系统和教育科技提供商带来了财务和运营上的负担。
据未来隐私论坛青年与教育隐私副总裁Amelia Vance称,自2014年以来,全国已提出超过1000项州学生隐私法案,其中约130项已颁布。
数据隐私专家表示,一些州的学生隐私法律虽然用意良好,但与学校的实际应用不符。
“保护学生隐私至关重要,”Vance说,“但立法者往往没有与一线人员沟通,了解最佳做法。”
例如,在路易斯安那州,疫情初期一些家庭难以获得免费餐食,因为州规则阻止学校与在学校关闭期间帮助分发食物的机构共享有关享受免费或减价校餐的学生数据。几个月后,州立法机构通过了一项法案,赋予学校临时权力,为此目的共享有限的学生信息。
协作推进数据保护
州教育技术总监协会董事会主席Doug Casey表示,COPPA立法中最有前景的提案之一是“橡皮擦按钮”,允许用户删除应用中的儿童个人信息。
他说,这种对科技公司的请求目前说起来容易做起来难,因为如果数据元素与其他数据点混合,或者数据结构在重新开发时没有内置删除功能,则很难简单地删除数据元素。
“从工程角度来看,仅仅说‘按下魔法按钮,一切都会消失’并不那么容易,”Casey说,他也是康涅狄格州教育技术委员会的执行主任。
学生数据泄露的责任主体与意图
费尔菲尔德公立学校正在与其学生信息系统管理公司Infinite Campus合作,寻找清除不再需要的学生数据的解决方案。“我不想暴露不再需要保留的信息,因为那只会给坏人提供获取我们本不该保留在‘文件柜’中的信息的机会,因为你不再需要它了,”Byrnes说。
Vance表示,在某些情况下,过时的记录保留法律加剧了学区管理敏感数据的困难。
在新泽西州,学区必须将某些学生记录保留100年。这些记录包括前学生的出生日期、父母姓名、性别、健康史和免疫接种记录、标准化评估结果、成绩、出勤率、所修课程等。
Casey表示,过去五年中一个积极的趋势是教育工作者与教育科技公司和开发者之间建立了更紧密的合作关系。他说,这种关系对双方都很重要:教育科技开发者和工程师需要更好地理解学区的需求和责任,而学校系统需要理解教育科技公司的限制。
“我认为我们倾向于考虑联邦立法、州立法和学区,但不太考虑我们依赖的教育科技提供商,所以他们也需要被纳入考虑范围,”Casey说。
代表教育科技行业的贸易协会——软件与信息产业协会(SIIA)教育政策高级总监Sara Kloek表示,由于协会成员将学校系统视为客户,其商业模式依赖于对学校需求(包括学生数据保护)的响应。
教育工作者、隐私倡导者和教育科技公司之间的合作促成了国家最佳实践的发展,这些实践帮助教育科技公司使用通用术语和做法,即使它们需要满足不同的州法规并响应个别学区的优先事项,Kloek说。
据Vance称,强调示范方法一直是学校系统学习最佳实践的有效途径。她指出犹他州和马里兰州采取了深思熟虑的方法来理解其学生数据隐私挑战并寻找解决方案。犹他州还设立了多个州级职位,致力于学生隐私问题,包括为学区级工作人员提供培训。
Casey等人表示,学校系统中深思熟虑的数据治理是保护学生信息的有效方式,持续对教师进行保护学生数据的培训也同样重要。过去,学校系统的IT部门是所有这些学生数据元素的守门人。但现在,教师能够访问学生信息系统,并提取数据字段与教育科技提供商共享。
“真正的问题在于,分享哪些数据应由‘需要知道’驱动,分享每个数据元素对教师和学生有何益处?”Casey说,“因为如果没有直接益处,就不应该分享。”
编者注:本报道已更新,补充了Doug Casey作为康涅狄格州教育技术委员会执行主任的额外职务。